Ernesto Cappelletti

Fondatore e direttore tecnico di Quadra, è un ingegnere elettronico che si occupa di consulenza e formazione del personale sulla sicurezza delle macchine dal 1995. Dal 2016 è il rappresentante di Federmacchine in ambito UNI, per gli aspetti normativi meccanici. Ha seguito l’iter di definizione del testo del nuovo regolamento macchine, fornendo osservazioni, per conto di alcune associazioni aderenti a Confindustria. Partecipa all’attività normativa UNI, ISO e CEI in gruppi di lavoro internazionali relativi alla sicurezza del macchinario e all’equipaggiamento elettrico delle macchine industriali. È stato project leader del gruppo di lavoro che ha redatto la prassi di riferimento UNI/PdR 151:2023 “Attività professionali non regolamentate – Specialista in sicurezza delle macchine – Requisiti di conoscenza, abilità, autonomia e responsabilità”. Ha scritto numerosi testi tecnici sull’applicazione della direttiva macchine 2006/42/CE (editi da Il Sole 24 Ore e UNI) e sul nuovo regolamento macchine (UE) 2023/1230. Fa parte del Comitato tecnico ISO/TC 199 “Safety of machinery”, gruppo di lavoro ISO/TC 199/WG 7 “Interlocking devices”.

Azionamento di elementi pericolosi con dispositivi di protezione inibiti a velocità lenta

Qualora sia necessario far funzionare elementi delle macchine con dispositivi di protezione disabilitati — ad esempio per messa a punto o regolazione della macchina — la direttiva 2006/42/CE  e il regolamento (UE) 2023/1230 al requisito essenziale di sicurezza e di salute 1.2.5 (allegato I e III) prescrive:

Se per alcune operazioni la macchina deve poter funzionare con un riparo spostato o rimosso e/o con il dispositivo di protezione neutralizzato, il selettore del modo di comando o di funzionamento deve simultaneamente:

  • escludere tutti gli altri modi di comando o di funzionamento,
  • autorizzare l’attivazione delle funzioni pericolose soltanto mediante dispositivi di comando che necessitano di un’azione continuata,
  • autorizzare l’attivazione delle funzioni pericolose soltanto in condizioni di minor rischio, evitando i pericoli derivanti dal succedersi delle sequenze,
  • impedire qualsiasi attivazione delle funzioni pericolose mediante un’azione volontaria o involontaria sui sensori della macchina.

Se queste quattro condizioni non possono essere soddisfatte simultaneamente, il selettore del modo di comando o di funzionamento deve attivare altre misure di protezione progettate e costruite per garantire una zona di intervento sicura. …

Azionamento di elementi pericolosi con dispositivi di protezione inibiti a velocità lenta Leggi tutto »

MARCATURA ce protezioni perimetrali

norme armonizzate sicurezza macchine

Le macchine sono soggette a disposizioni legislative che devono essere obbligatoriamente applicate essendo cogenti.
Le disposizioni legislative, e in particolare il regolamento macchine e la direttiva macchine, contengono delle prescrizioni cui le macchine devono attenersi, ma non forniscono in generale indicazioni su come queste prescrizioni debbano essere rispettate; in sostanza, dicono “cosa” deve essere fatto, ma non “come”.
Il fabbricante e, nello specifico, il progettista della macchina, è libero di scegliere le modalità che ritiene migliori per la realizzazione della macchina in modo che soddisfi i requisiti legislativi ad essa applicabili.
Questa autonomia di scelta comporta, però, alcune problematiche, sia per i fabbricanti che per gli organi di controllo:

  • innanzitutto, i progettisti non hanno fonti di ispirazione per la definizione delle misure di protezione delle macchine;
  • nel processo della valutazione dei rischi è difficile determinare quando fermarsi, ovvero stabilire se le soluzioni adottate siano sufficienti oppure no.

Le norme: cosa sono?

Le norme sono documenti emessi da organismi di diritto privato, nazionali o sovranazionali, allo scopo di definire determinate caratteristiche dei prodotti che ne consentano un’uniformazione sotto vari punti di vista (dimensionale, prestazionale, di sicurezza, ecc.).
Questi documenti possono, quindi, essere utilizzati dai fabbricanti per avere indicazioni su possibili modalità da utilizzare per proteggere le macchine e ridurne i rischi a livelli accettabili; le norme definiscono un “livello comune” di sicurezza che consente ai fabbricanti di orientarsi nel determinare se le misure adottate siano sufficienti o meno.
È però importante sottolineare la volontarietà dell’applicazione delle norme; questi documenti sono infatti “un’opportunità” che il progettista ha per aiutarsi nella scelta delle migliori soluzioni per la protezione delle macchine, ma non costituiscono in alcun modo un “vincolo” che possa limitare in qualsiasi modo la libera progettazione della macchina.
Le norme assumono carattere vincolante solamente quando:

  • sono richiamate da disposizioni legislative, diventandone parte integrante e assumendo quindi valenza cogente; è un caso raro e sicuramente non è il caso del regolamento macchine e della direttiva macchine, che non citano o richiamano nessuna norma;
  • sono contenute in un contratto tra le parti, nel qual caso diventano obbligatorie come qualsiasi altro requisito contrattuale (come, per esempio, caratteristiche prestazionali del prodotto, tempi e luoghi di consegna, ecc.); è chiaro che, se esiste un accordo tra fabbricante e acquirente liberamente accettato dal primo, questi sarà tenuto a rispettarlo;
  • il fabbricante stesso asserisce di rispettarle; una norma citata in qualsiasi documento da esso redatto — per esempio, materiale pubblicitario, istruzioni per l’uso, dichiarazione di conformità — diventa vincolante dal momento che il fabbricante la dichiara come una “caratteristica” della macchina; a tale proposito, è anche bene prestare attenzione a non fornire indicazioni che possono essere fuorvianti, per esempio citando una norma senza alcuna altra specificazione quando, in realtà, se ne è utilizzata solamente una parte: in questo caso, è necessario dettagliare chiaramente quali parti della norma vengono applicate e rispettate.

Come normalmente indicato nello scopo e campo di applicazione delle norme, le stesse si applicano ai prodotti realizzati dopo la loro pubblicazione; non vi è alcun obbligo[1] da parte del costruttore di rendere conforme alle prescrizioni di una determinata norma un prodotto fabbricato in data antecedente alla sua pubblicazione.
[1]     Ciò è vero, a maggior ragione, anche in considerazione del fatto che in ogni caso l’applicazione di una norma tecnica a un prodotto è sempre un atto volontario per quanto detto sopra.

Tipologia di norme

Le norme che riguardano le macchine si dividono in:

  • norme di tipo A (norme generali di sicurezza): contengono i concetti fondamentali, i principi di progettazione e gli aspetti generali applicabili a tutte le macchine (per esempio, UNI EN ISO 12100:2010);
  • norme di tipo B (norme di sicurezza comuni a gruppi): trattano un aspetto della sicurezza o un tipo di dispositivo di sicurezza, applicabili a numerosi tipi di macchine, che a sua volta si distinguono in:
    • norme di tipo B1, che riguardano aspetti particolari della sicurezza, quali distanze di sicurezza, temperature delle superfici raggiungibili, rumore (per esempio, UNI EN ISO 13857:2020);
    • norme di tipo B2, che riguardano dispositivi di sicurezza, quali comandi a due mani, dispositivi di interblocco, dispositivi sensibili alla pressione, ripari (per esempio, UNI EN ISO 13850:2015);
  • norme di tipo C (norme di sicurezza per macchine): contengono i requisiti di sicurezza di dettaglio per una macchina o per un gruppo di macchine particolari (per esempio, UNI EN 415-7:2008).

Se esiste quindi una norma di tipo C applicabile alla specifica macchina, il fabbricante ha indicazioni particolareggiate sulle possibili soluzioni da adottare per garantire la sicurezza della macchina stessa.
Se invece non esistono norme di tipo C riferibili alla specifica macchina è sempre possibile utilizzare diverse norme di tipo B che coprano i vari aspetti di sicurezza relativi alla macchina, oppure i dispositivi che si intende utilizzare per la sua protezione.
Si noti che, essendo riferita ad una specifica tipologia di macchine, quando una norma di tipo C fornisce prescrizioni che derogano da quanto stabilito da una norma di tipo B, la norma di tipo C ha la precedenza.

Norme armonizzate: cosa si intende?

Una categoria speciale di norme sono le «norme armonizzate» definite come (articolo 2, direttiva 2006/42/CE):
specifica tecnica adottata da un organismo di normalizzazione, ovvero il Comitato europeo di normalizzazione (CEN), il Comitato europeo di normalizzazione elettrotecnica (Cenelec) o l’Istituto europeo per le norme di telecomunicazione (ETSI), nel quadro di un mandato rilasciato dalla Commissione conformemente alle procedure istituite dalla direttiva 98/34/CE, che prevede una procedura d’informazione nel settore delle norme e delle regolamentazioni tecniche e delle regole relative ai servizi della società dell’informazione e non avente carattere vincolante.
Le norme armonizzate sono, quindi, una particolare categoria di norme emesse da organismi di normazione europei a seguito di una richiesta formale da parte della Commissione europea; esse stabiliscono uno standard valido in tutto il territorio europeo e quindi nell’ambito di applicazione delle direttive.
L’avere norme europee condivise da tutti gli stati membri permette di realizzare prodotti uniformi in tutto il territorio dell’Unione, contribuendo così al libero scambio di merci; l’esistenza di norme tecniche differenti nei vari stati può costituire, infatti, un ostacolo alla libera circolazione dei prodotti, in quanto, pur non essendo cogenti, possono essere utilizzate nelle transazioni commerciali e spesso costituiscono, di fatto, uno standard di riferimento molto diffuso.

L’importanza delle norme armonizzate è poi legata alla “presunzione di conformità” che esse assicurano:
“Le macchine costruite in conformità di una norma armonizzata, il cui riferimento è stato pubblicato nella Gazzetta ufficiale dell’Unione europea, sono presunte conformi ai requisiti essenziali di sicurezza e di tutela della salute coperti da tale norma armonizzata.“
Si tenga però presente che l’applicazione di una norma armonizzata facilita il fabbricante nella scelta delle misure di sicurezza da adottare sulle macchine, ma non lo dispensa dall’eseguire una valutazione dei rischi.

norme armonizzate sicurezza macchine Leggi tutto »

Errori del software di sicurezza delle macchine: come evitarli?

Le funzioni di sicurezza delle macchine sono sempre più frequentemente controllate da equipaggiamenti programmabili; quindi il funzionamento sicuro è legato alla correttezza del software, elemento essenziale per evitare comportamenti pericolosi delle macchine.
Essendo il software caratterizzato dalla presenza di guasti sistematici — e non casuali — l’unica misura attuabile per limitare l’eventualità che il software (sia applicativo che di sistema), che controlla funzioni di sicurezza, provochi comportamenti pericolosi della macchina è evitare, per quanto possibile, l’introduzione di errori durante le fasi di sviluppo del software (incluse revisioni e correzioni).
Uno degli elementi più critici è la compresenza di software che svolge funzioni di sicurezza e di software necessario al normale funzionamento della macchina.

La norma UNI EN ISO 13849-1:2023 prescrive che le parti di software che non svolgono funzioni di sicurezza non influenzino in modo negativo quelle che controllano circuiti di comando che devono raggiungere un livello di prestazione richiesto.

Più in generale il software dedicato a funzioni di sicurezza che devono raggiungere un livello di prestazione richiesto minore non deve influire su parti del software di funzioni per le quali il livello di prestazione richiesto è più alto.

Tale rischio è maggiore per i PLC integrati che controllano il normale funzionamento della macchina e che svolgono anche funzioni di sicurezza, in quanto in questo caso diverse parti del software (sicuro e non) convivono sullo stesso equipaggiamento programmabile.

Un caso che capita di riscontrare, nel software di controllo delle macchine, è l’utilizzo di variabili non sicure in rami di software che svolgono funzioni di sicurezza.

A seconda di come — e dove — vengono usate queste variabili, potrebbe essere che, intere sezioni di software, non vengano eseguite e — di conseguenza — le funzioni che controllano, ad esempio il monitoraggio di una pressione o una temperatura, non siano attive.

Anche se gli strumenti di programmazione normalmente evidenziano gli elementi del software sicuri e quelli funzionali, essi non impediscono (e non possono impedire) che parti del software non sicuro siano introdotte nelle sezioni che svolgono funzioni di sicurezza.

Infatti è spesso necessario, ad esempio, che uno stesso attuatore sia arrestato sia come parte del normale ciclo di lavoro della macchina, che per ragioni di sicurezza (ad esempio a seguito dell’apertura di un riparo mobile interbloccato).

È quindi essenziale eseguire attività di verifica della corretta scrittura del software — come prescritto dal §7.1 della norma UNI EN ISO 13849-1:2023 — tese ad individuare errori che possano compromettere il funzionamento sicuro della macchina.

Infatti le criticità insite in una scrittura non corretta del software non si manifesterebbero durante il normale funzionamento della macchina o nel corso di collaudi funzionali.
Ad esempio, una variabile non sicura non compromette il corretto funzionamento della macchina finché il PLC funziona regolarmente: in caso di guasto o di condizioni anomale, però, tale variabile potrebbe assumere valori non desiderati e causare comportamenti pericolosi della macchina.
Dunque è fondamentale che venga effettuata anche una validazione del software esaustiva, che simuli anche condizioni anomale e di guasto, in modo da evidenziare eventuali comportamenti non sicuri dei circuiti di comando della macchina.
In mancanza di queste attività, gli errori presenti nei software sono difficili da scovare in quanto “nascosti” all’interno del codice; la complessità del comportamento di un equipaggiamento programmabile lo rende decisamente più critico rispetto a circuiti cablati, analizzabili con maggiore semplicità.

Se vuoi approfondire l’argomento software di sicurezza, ti consiglio di partecipare a questo corso:

Errori del software di sicurezza delle macchine: come evitarli? Leggi tutto »

Modifiche ai circuiti di comando di macchine già in uso: quali norme usare?

Nell’esecuzione di interventi su circuiti di comando aventi funzioni di sicurezza di macchine già in uso, si presenta la questione di quali norme tecniche usare come riferimento per garantire la sicurezza.

Le norme di riferimento, per la progettazione e realizzazione dei circuiti di comando aventi funzioni di sicurezza, sono:

  • UNI EN 954-1 (dicembre 1998): Sicurezza del macchinario – Parti dei sistemi di comando legate alla sicurezza – Principi generali per la progettazione
  • UNI EN ISO 13849-1 (agosto 2023): Sicurezza del macchinario – Parti dei sistemi di comando legate alla sicurezza – Parte 1: Principi generali per la progettazione
  • UNI EN ISO 13849-2 (marzo 2013): Sicurezza del macchinario – Parti dei sistemi di comando legate alla sicurezza – Parte 2: Validazione
  • CEI EN 62061 (febbraio 2022): Sicurezza del macchinario – Sicurezza funzionale dei sistemi di comando e controllo elettrici, elettronici ed elettronici programmabili correlati alla sicurezza

Con la “Comunicazione della Commissione nell’ambito dell’applicazione della direttiva 2006/42/CE del Parlamento europeo e del Consiglio, relativa alle macchine e che modifica la direttiva 95/16/CE (rifusione) 2009/C 321/09”, pubblicata sulla Gazzetta ufficiale dell’Unione europea C 321 del 29/12/2009, è stata prolungata la data di cessazione della presunzione di conformità della norma UNI EN 954-1:1998 (inizialmente prevista per il 28/12/2009) al 31/12/2011.

In caso di modifiche ai circuiti di comando che svolgono funzioni di sicurezza di macchine già in servizio, le norme di riferimento possono essere:

  • UNI EN 954-1:1998 per le parti dei circuiti esistenti;
  • UNI EN ISO 13849-1:2023 (oppure CEI EN 62061:2022) per le parti dei circuiti di nuova realizzazione.

In caso contrario, si ritiene possibile valutare la porzione di circuito esistente in accordo alla norma UNI EN 954-1:1998 (in termini di categorie) e la porzione di circuito di nuova realizzazione in accordo alla norma UNI EN ISO 13849-1:2023 (in termini di PL).

Ad esempio, dovendo sostituire su una macchina già in servizio il motore elettrico che aziona un elemento pericoloso (vedi Figura 1) installando un inverter dotato di funzione di Safe Torque Off (STO), si può operare come segue:

  • determinazione del livello di prestazione richiesto (PLr) per le parti di circuito di comando di nuova realizzazione (vedi Figura 2);
  • determinazione della categoria richiesta per la parte di circuito di comando esistenti;
  • stima delle categorie / PL raggiunti

Figura 2 – Determinazione del PLr

S Gravità della lesione
S1 Leggera (lesione generalmente reversibile)
S2 Grave (lesione generalmente irreversibile o morte)
F Frequenza e/o esposizione al pericolo
F1 Da rara a infrequente e/o tempo di esposizione breve
F2 Da frequente a continua e/o tempo di esposizione lungo
P Possibilità di evitare il pericolo o limitare il danno
P1 Possibile in determinate condizioni
P2 Scarsamente possibile

[fl_builder_insert_layout id=”4656″ type=”fl-builder-template”]

Modifiche ai circuiti di comando di macchine già in uso: quali norme usare? Leggi tutto »

Le specifiche delle funzioni di sicurezza dei macchinari

L’applicazione della norma UNI EN ISO 13849-1:2023 non si esaurisce con la stima del PL; la stima del PL deve sempre essere preceduta dalla redazione delle specifiche delle funzioni di sicurezza.
Tali specifiche devono dettagliare il comportamento della funzione di sicurezza e il PLr (livello di prestazione richiesto) che tali funzioni dovranno raggiungere.
La redazione di tali specifiche è tanto più importante nel caso in cui la funzione di sicurezza includa dei dispositivi programmabili (ad esempio PLC di sicurezza o moduli di sicurezza configurabili); una specifica errata o comunque poco dettagliata potrebbe determinare l’introduzione di errori nella funzione di sicurezza.

Quadra è in grado di assistere il fabbricante in tutte le attività richieste dalle norme UNI EN ISO 13849-1:2023 e UNI EN ISO 13849-2:2013:

  • predisposizione delle specifiche delle funzioni di sicurezza (inclusa la determinazione del PLr);
  • stima del PL mediante il software SISTEMA;
  • verifica del software di sicurezza (SRASW);
  • validazione.

In particolare, Quadra può assistere il fabbricante nella esecuzione dell’analisi e valutazione dei rischi e quindi nella definizione delle specifiche delle funzioni di sicurezza; tali documenti saranno predisposti in modo tale che possano essere facilmente utilizzati dai progettisti (elettrici, pneumatici, oleoidraulici) e dai programmatori per realizzare le funzioni di sicurezza.

Hai un dubbio, un problema o una domanda?

Parlane con noi e ci impegneremo per darti una risposta utile e puntuale. CONTATTACI ORA

Le specifiche delle funzioni di sicurezza dei macchinari Leggi tutto »

MARCATURA ce protezioni perimetrali

I ripari delle macchine devono essere marcati CE?

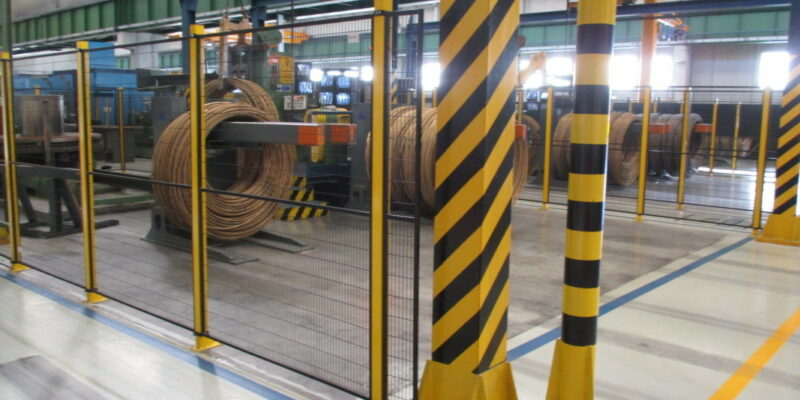
Sempre più frequentemente i fabbricanti di macchine acquistano le protezioni perimetrali da aziende specializzate nella loro produzione.
L’allegato III, parte A, lettera f) del regolamento (UE) 2023/1230 definisce “riparo”:

Elemento di una macchina o di un prodotto correlato utilizzato specificamente per garantire la protezione tramite una barriera materiale

Quindi le protezioni perimetrali acquistate dai fabbricanti di macchine dovranno essere marcate CE ai sensi del regolamento macchine come componenti di sicurezza?

Si ricorda che il regolamento (UE) 2023/1230 definisce “componente di sicurezza” come (articolo 2, lettera b):
Un componente fisico o digitale, compreso un software, di un prodotto rientrante nell’ambito di applicazione del presente regolamento, che è progettato o destinato ad espletare una funzione di sicurezza e che è immesso sul mercato separatamente, il cui guasto o malfunzionamento mette a repentaglio la sicurezza delle persone, ma che non è indispensabile per il funzionamento di tale prodotto, o per il quale componenti normali possono essere sostituiti per il funzionamento di tale prodotto

Rispetto alla direttiva macchine 2006/42/CE, il regolamento (UE) 2023/1230 include tra i componenti di sicurezza anche i componenti digitali, compresi i software.

La guida all’applicazione della direttiva macchine fornisce utili chiarimenti in merito:

§411 Safety fences as safety component under the Machinery Directive 2006/42/EC

[…] Taking into account the nature of a safety fence regarding its function as a safety component, the fence can in principle fulfil its protective role only as an integral whole. Regarding the meaning of the “safety function”, to be fulfilled by a safety fence, it is the manner and intention when a safety fence is placed on the market. […]

Scenario 1: Safety fences for whose design and construction the machinery manufacturer has planning responsibility

If a safety fence is constructed precisely in accordance with specifications from a machinery manufacturer for a particular machine, either by a third party or by the manufacturer itself, for example from individual safety fence components, and placed on the market together with said machine, it is not a safety component within the meaning of the Machinery Directive. The safety fence must be deemed a component or part of the machine, and is placed on the market together with the machine as a single unit. […]

Scenario 2: Safety fences for whose design and construction the fence manufacturer has planning responsibility

Safety fences which are designed, constructed and placed on the market separately as complete items by fence manufacturers shall be regarded as safety components within the meaning of the Machinery Directive and must therefore bear the CE marking, and an EC Declaration of Conformity (DoC) and user instructions (in the appropriate language) must be issued and enclosed with them. […]

Scenario 3: Individual components of safety fences and combinations of individual components without any safety function

Individual components/elements of safety fences which are supplied separately are simple components, but not safety components, because they cannot as such (that is, on their own) ensure any safety function. No CE marking shall be affixed to such components. […]

Quindi le protezioni perimetrali dovranno essere marcate CE ed accompagnate da una dichiarazione CE di conformità solamente nel caso in cui vengano immesse sul mercato separatamente; se sono incorporate in un macchina, la loro conformità ai requisiti di sicurezza e di tutela della salute è implicitamente compresa nel fatto che la macchina stessa è conforme a tali requisiti.

I ripari delle macchine devono essere marcati CE? Leggi tutto »

Regolamento macchine e rischio sismico

Il regolamento (UE) 2023/1230 non contiene requisiti specifici relativi alla progettazione del macchinario per tenere conto del rischio sismico del luogo nel quale andrà installato.

I requisiti essenziali di sicurezza e di tutela della salute della sopra citata direttiva sono connessi principalmente ad aspetti funzionali, ad esempio:

1.3.1 Rischio di perdita di stabilità

La macchina, elementi ed attrezzature compresi, deve avere una stabilità tale da evitare il rovesciamento, la caduta o gli spostamenti non comandati durante il trasporto, il montaggio, lo smontaggio e tutte le altre azioni che interessano la macchina. Se la forma stessa della macchina o la sua installazione prevista non garantiscono sufficiente stabilità, devono essere previsti ed indicati nelle istruzioni appositi mezzi di fissaggio.

1.3.2. Rischio di rottura durante il funzionamento

[…] I materiali utilizzati devono presentare caratteristiche di resistenza sufficienti ed adeguate all’ambiente di utilizzazione, previsto dal fabbricante o dal suo mandatario, in particolare per quanto riguarda i fenomeni di fatica, invecchiamento, corrosione e abrasione.

Da tenere presente questo aspetto riguardo le istruzioni per l’uso:

1.7.4.2. Contenuto delle istruzioni

Il manuale deve indicare:

[…]

o) le condizioni in cui la macchina soddisfa i requisiti di stabilità durante l’utilizzo, il trasporto, il montaggio, lo smontaggio, in condizioni di fuori servizio, durante le prove o le avarie prevedibili

Per quanto riguarda il D.Lgs. 81/08, invece:

  • gli articoli 22 e 23 obbligano progettisti e fabbricanti a progettare e costruire nel rispetto delle disposizioni legislative e regolamentari applicabili;
  • l’articolo 70 afferma che tali disposizioni sono sostanzialmente le direttive comunitarie di prodotto, ovvero il regolamento (UE) 2023/1230  nel caso di macchine marcate CE;
  • l’articolo 71, invece, impone al datore di lavoro che mette a disposizione la macchina ai propri lavoratori (utilizzatore) di scegliere le attrezzature di lavoro prendendo in considerazione […] i rischi presenti nell’ambiente di lavoro;
  • allo stesso modo, l’allegato IV definisce quali sono i requisiti che il datore di lavoro deve garantire nei propri luoghi di lavoro, e fra questi (punto 1.1.1.):

Gli edifici che ospitano i luoghi di lavoro o qualunque altra opera e struttura presente nel luogo di lavoro devono essere stabili e possedere una solidità che corrisponda al loro tipo d’impiego ed alle caratteristiche ambientali.

In conclusione, limitatamente alle prescrizioni del regolamento macchine, si ritiene ragionevole che il fabbricante preveda che l’utilizzo della macchina  marcata CE avvenga in condizioni ambientali standard (da un punto di vista di rischio sismico) e che quindi progetti e realizzi la macchina al fine di garantirne la stabilità in queste condizioni.

Potrebbe essere opportuno inserire nel manuale di istruzioni una nota che richiami questo aspetto, ad esempio:

I requisiti di stabilità della macchina sono garantiti in condizioni ambientali stabili.

oppure:

I requisiti di stabilità della macchina sono garantiti in assenza di eventi sismici (e/o idrogeologici) di particolare intensità.

A maggior tutela del fabbricante potrebbe essere opportuno inserire le stesse informazioni anche nella documentazione relativa alla fornitura (nell’offerta economica, nelle caratteristiche tecniche, nel capitolato, ecc.) lasciando eventualmente in capo all’utilizzatore il compito di valutare le proprie esigenze specifiche e, nel caso, richiedere a livello contrattuale requisiti costruttivi specifici (osservazione di norme e criteri antisismici, ecc.).

Regolamento macchine e rischio sismico Leggi tutto »

Requisiti del software per funzioni di sicurezza

Quante volte si è obbligati a riavviare il PC per ripristinarne le funzionalità? Quante volte la mancanza di funzionalità deriva dalla incompatibilità di versioni? Quanti aggiornamenti vengono emessi ogni giorno per i sistemi operativi?

1. Errori nel software per funzioni di sicurezza

Non esiste un software privo di errori: è però necessario che in base all’utilizzo che ne viene fatto — quindi al livello di prestazione richiesto (PLr) della funzione di sicurezza — il software rispetti determinati requisiti, stabiliti dalla norma UNI EN ISO 13849-1:2023.

Software per funzioni semplici contiene circa 25 errori ogni 1.000 linee di codice; software scritto bene contiene circa 2-3 errori ogni 1.000 linee di codice; il software utilizzato nello Space Shuttle contiene meno di un errore ogni 10.000 linee di codice.
Ciò significa che il software di un cellulare contiene circa 600 errori, il sistema operativo di un PC circa 50.000 errori ed il software dello Space Shuttle circa 300 errori.
Mentre i malfunzionamenti dei componenti hardware sono normalmente causati da guasti casuali dei componenti, gli errori presenti nel software sono sistematici.

L’unico modo per scongiurare comportamenti potenzialmente pericolosi di software che svolgono funzioni di sicurezza è evitare, per quanto possibile, che si introducano errori durante la scrittura del software.
Errori possono essere introdotti in fase di redazione delle specifiche, di progettazione del software e di modifiche successive.

2. Definizioni

  • Parte del sistema di comando correlata alla sicurezza – SRP/CS (Safety Related part of Control System): parte di un sistema di comando che risponde a segnali di ingresso legati alla sicurezza e genera dei corrispondenti segnali di uscita legati alla sicurezza.
  • Linguaggio a variabilità limitata – LVL (Limited Variability Language): tipo di linguaggio che ha la capacità di combinare funzioni predefinite contenute in una libreria specifica dell’applicazione per implementare una specifica di sicurezza (esempio PLC).
  • Linguaggio a variabilità completa – FVL (Full Variability Language): tipo di linguaggio che consente di implementare una grande quantità di funzioni e applicazioni (esempi C, C++, assembler).
  • Software applicativo – SRASW (Safety-related application software): software specifico dell’applicazione implementato dal costruttore della macchina e generalmente contenente sequenze logiche, limiti ed espressioni che controllano gli appropriati ingressi, uscite, calcoli e decisioni necessari per soddisfare i requisiti della SRP/CS.
  • Software di sistema o software incorporato – SRESW (Safety-related embedded software): software facente parte della fornitura del fabbricante del sistema di controllo e che non è accessibile per la modifica al costruttore della macchina; il software di sistema è normalmente scritto in linguaggio a variabilità completa.

3. Tipologia di software e di linguaggi

Il software incorporato (SRESW) è quella parte di software (firmware, software di sistema) che fa parte del sistema fornito dal produttore dell’hardware (computer, PLC, ecc.) e che non è accessibile per la modifica da parte dell’utilizzatore.

Il software applicativo (SRASW) è quella parte di software specifico per l’applicazione, realizzato dal fabbricante della macchina e che in genere contiene sequenze logiche, limiti ed espressioni che controllano in modo opportuno gli ingressi, le uscite, i calcoli e le decisioni da prendere per il corretto funzionamento delle SRP/CS.

Il SRASW è normalmente scritto utilizzando un linguaggio a variabilità limitata (LVL), ad esempio linguaggi grafici (ladder diagram) forniti dal fabbricante dell’hardware (ad esempio del PLC).
Il SRESW viene fornito all’utilizzatore già validato dal produttore dell’hardware ed è normalmente scritto utilizzando un linguaggio a variabilità completa (FVL), ad esempio C o assembler.
Qualora uno SRASW sia scritto utilizzando un linguaggio a variabilità completa si dovrebbero applicare i requisiti della norma UNI EN ISO 13849-1:2023 relativi al SRESW.
Per SRESW che controlla funzioni che devono raggiungere un PLr “e” devono essere rispettati i requisiti del punto 7 della norma CEI EN 61508-3:2011 appropriati per il SIL 3.
Se viene applicata la diversità nella redazione delle specifiche, nella progettazione e nella codifica del software per i due canali di un circuito in categoria 3 o 4, il PLr e può essere raggiunto applicando al software le misure richieste per il PLr c o d.

4. Prescrizioni per la sicurezza del software per funzioni di sicurezza

Tutte le attività del ciclo di vita del software (sia applicativo che di sistema) avente funzioni di sicurezza devono innanzitutto considerare l’eliminazione delle avarie introdotte durante il ciclo di vita del software (incluse revisioni e correzioni).

4.1. Specifiche del software per funzioni di sicurezza

Le specifiche del software avente funzioni di sicurezza devono descrivere le funzioni di sicurezza che devono essere controllate ed indicarne il PLr.
Le specifiche dovrebbero essere redatte in modo da poter fungere successivamente da base per la validazione del software.
Le specifiche dovrebbero essere controllate da persone non coinvolte nella loro redazione per accertarsi che siano conformi con quanto richiesto dalla valutazione dei rischi e dalle specifiche di più alto livello e che contengano tutte le indicazioni sulle modalità di realizzazione del software.
Le specifiche dovrebbero essere succinte, comprensibili e fare riferimento ai punti essenziali che il software deve soddisfare.
Le specifiche del software possono costituire i vincoli contrattuali per la realizzazione del software, svolta esternamente o all’interno dell’organizzazione.

4.2. Codifica del software per funzioni di sicurezza

Il codice deve essere leggibile, in modo da facilitare le attività di verifica e di successiva modifica (inserimento di commenti all’interno delle righe di codice, preparazione di linee guida, legende con il significato delle variabili utilizzate, ecc.).
La programmazione dovrebbe essere difensiva, ad esempio controllando che i valori assunti dalle variabili siano negli intervalli previsti.
Il codice deve essere analizzato staticamente, cioè senza eseguirlo; per PLr bassi è sufficiente una verifica del codice, mentre per PLr “d” ed “e” il flusso dei dati e dell’esecuzione del programma dovrebbe essere esaminata, possibilmente con l’ausilio di strumenti quali simulatori software.
L’analisi del software dovrebbe accertarsi che non vi siano funzioni aventi un PLr più basso che possono avere la precedenza rispetto a funzioni con PLr maggiore (ad esempio funzioni non di sicurezza che controllano i medesimi elementi comandati da funzioni di sicurezza).

4.3. Verifica e validazione del software per funzioni di sicurezza

La verifica è un’attività tesa ad accertarsi che i risultati di una fase soddisfino le specifiche applicabili.
I risultati delle attività di verifica devono essere documentati.
La verifica può comprendere i seguenti controlli:

  • Il codice è coerente con i diagrammi di progettazione iniziali?
  • Ci sono funzioni non di sicurezza che “scavalcano” delle funzioni di sicurezza?
  • Quali moduli o quali parti del software producono delle variabili legate a funzioni di sicurezza? Quali valori queste possono assumere? È possibile verificare la loro coerenza con il funzionamento della macchina?
  • Ci sono delle parti del software che, in determinate condizioni, non vengono eseguite?

La validazione è una forma di verifica dell’intero software il cui scopo è controllare che siano state rispettate le specifiche iniziali.
La verifica dell’integrazione dell’intero sistema può coincidere con la validazione.
La check list per la verifica del software può, per esempio, comprendere i seguenti elementi:

  • La configurazione hardware del PLC è completa?
  • I parametri relativi alla parte fail-safe della CPU sono configurati correttamente?
  • I parametri relativi agli I/O fail-safe sono configurati correttamente?
  • Gli identificativi delle connessioni fail-safe sono univoci?
  • I dati provenienti dalla parte standard (non fail-safe) del programma sono stati controllati per verificarne la validità?
  • I blocchi funzionali sono ben commentati?
  • Le variabili sono ben commentate?

Requisiti del software per funzioni di sicurezza Leggi tutto »

Il consulente può marcare CE la macchina?

Il fabbricante di una macchina è la persona, fisica o giuridica, che la immette sul mercato o la mette in servizio apponendovi il proprio nome o il proprio marchio.
Non è detto che tale figura coincida con il fabbricante “reale” della macchina: il fabbricante è il soggetto che si assume la responsabilità della conformità della macchina, indipendentemente dal fatto che l’abbia progettata e/o costruita.

Chi è il fabbricante della macchina?

Sulla figura del fabbricante, la guida all’applicazione della direttiva macchine precisa:
§79 Who is the manufacturer?
The process of design and construction of machinery or partly completed machinery may involve several individuals or companies, but in this case one of them must take the responsibility, as the manufacturer, for the conformity of the machinery or partly completed machinery with the Directive. However, the term manufacturer in this Directive also can apply to other persons who have the responsibilities for conformity assessment and CE marking […].

Il fabbricante degli insiemi di macchine

Nel caso, molto comune, di insiemi di macchine realizzati con unità (macchine e/o quasi-macchine) di differenti fornitori, il fabbricante dell’insieme può essere il fornitore di una delle unità, l’utilizzatore o un soggetto terzo (ad esempio una società di consulenza).

A questo proposito la guida all’applicazione della direttiva macchine specifica:

§79 Who is the manufacturer?
Usually, the elements constituting an assembly of machinery are supplied by different manufacturers, however one person must assume the responsibility for the conformity of the assembly as a whole. This responsibility can be assumed by the manufacturer of one or more of the constituent units, by a contractor or by the user.

Quindi, il fabbricante è colui che si assume la responsabilità della conformità dell’insieme di macchine ai requisiti della direttiva macchine o del regolamento macchine e può essere qualunque soggetto che disponga di sufficienti informazioni sulla realizzazione dell’insieme di macchine.

Sempre la guida all’applicazione della direttiva macchine chiarisce bene questo concetto:

§79 Who is the manufacturer?
[…] the person who assumes the legal responsibility for the conformity of the machinery […] must ensure sufficient control over the work of his suppliers and sub-contractors and possess sufficient information to ensure that he is able to fulfil all his obligations under the Directive as set out in Article 5 […].

Quindi, una società di consulenza che marchi CE un insieme di macchine a nome proprio dovrà disporre di tutte le informazioni necessarie per accertarsi che l’insieme soddisfi tutti i requisiti applicabili della direttiva macchine e dovrà avere sufficiente controllo sulla realizzazione dell’insieme per poter decidere quali misure di sicurezza dovranno essere adottate affinché la conformità ai requisiti legali sia assicurata.

targa marcatura CE

Il consulente può marcare CE la macchina? Leggi tutto »

Torna in alto