Blog

Cybersecurity delle macchine industriali

Il nuovo Regolamento macchine (UE) 2023/1230 richiede che vengano tenuti in considerazione anche i rischi provocati da attacchi informatici, requisito non previsto dall’attuale direttiva macchine 2006/42/CE per la sicurezza informatica delle macchine.

Per la prima volta, dunque, il nuovo Regolamento macchine contempla comportamenti deliberatamente illeciti da parte di soggetti malevoli.

Venerdì 8 marzo 2024 si è tenuta la prima riunione del gruppo di lavoro WG02 del comitato tecnico CLC/TC 44X del Cenelec, gruppo di cui fa parte anche il nostro responsabile tecnico Ing. Ernesto Cappelletti.

Scopo del gruppo di lavoro è l’elaborazione di una norma sulla sicurezza informatica delle macchine che si chiamerà EN 50742 con l’obbiettivo di essere armonizzata ai sensi del nuovo regolamento macchine (UE) 2023/1230, con particolare riferimento ai requisiti essenziali di sicurezza e di tutela della salute 1.1.9 e 1.2.1 (lettere a ed f). La norma è attualmente in fase di inchiesta e il programma di lavori prevede la pubblicazione della norma nel 2026; dettagli sullo stadio di sviluppo della norma sono disponibili sul sito del Cenelec https://standards.cencenelec.eu/ords/f?p=CENELEC:110:::::FSP_PROJECT,FSP_ORG_ID:77624,1257239&cs=146B834874B82DD322F92ED4E2337EEA4

Per affrontare questa sfida, è stato anche istituito in UNI un Tavolo di Lavoro incaricato della redazione di una nuova prassi di riferimento denominata “Linee di indirizzo per la protezione dall’alterazione dei sistemi informatici delle macchine”.

Questa prassi fornirà un approccio per l’analisi delle vulnerabilità dei sistemi informatici delle macchine che possono essere sfruttate dalle minacce e per l’individuazione delle misure di mitigazione  necessarie a garantire un adeguato livello di sicurezza.

Federmacchine collaborerà con l’UNI nella redazione di questa prassi anche tramite il nostro responsabile tecnico Ing. Ernesto Cappelletti..

Ai sensi del Regolamento macchine (UE) 2023/1230, i rischi provocati da attacchi informatici devono essere tenuti in considerazione solamente quando incidono sulla sicurezza delle macchine, ovvero nel caso possano comportare un pericolo per le persone, e non per altri aspetti quali disponibilità, integrità e confidenzialità dei dati.

A tale riguardo il venticinquesimo considerando del sopra citato regolamento recita:

“Altri rischi relativi a nuove tecnologie digitali sono quelli provocati da terzi malintenzionati che incidono sulla sicurezza dei prodotti rientranti nell’ambito di applicazione del presente regolamento. A tale proposito i fabbricanti dovrebbero essere tenuti ad adottare misure proporzionate che si limitano alla protezione della sicurezza dei prodotti rientranti nell’ambito di applicazione del presente regolamento. Ciò non preclude l’applicazione ai prodotti rientranti nell’ambito di applicazione del presente regolamento di altri atti giuridici dell’Unione che affrontano specificamente aspetti di cibersicurezza.”

Cosa prevede il Regolamento macchine per la cybersecurity? I 6 punti

Per affrontare i rischi provocati da attacchi informatici, nel nuovo Regolamento macchine è stato aggiunto un requisito essenziale di sicurezza e di tutela della salute, il requisito 1.1.9, che chiede che i sistemi informatici delle macchine siano protetti dall’alterazione; in particolare, tale requisito prevede che:

  • il collegamento alla macchina di un altro dispositivo non determini una situazione pericolosa;
  • i componenti hardware che permettono l’accesso al software legato alla sicurezza siano protetti da alterazioni accidentali o intenzionali;
  • la macchina raccolga prove in merito a interventi legittimi o illegittimi su tali componenti;
  • software e dati critici per la sicurezza siano individuati come tali e protetti da alterazioni accidentali o intenzionali;
  • informazioni su questi software siano facilmente disponibili in qualsiasi momento, ad esempio sul pannello di controllo della macchina;
  • la macchina raccolga prove in merito a interventi legittimi o illegittimi su tali software.

Altri 2 requisiti per la sicurezza informatica

Altri requisiti riguardanti la sicurezza informatica delle macchine sono contenuti nel requisito essenziale di sicurezza e di tutela della salute 1.2.1 del nuovo regolamento macchine, che a tale riguardo, rispetto a quanto previsto dalla direttiva 2006/42/CE, ha introdotto i seguenti nuovi requisiti:

  • i sistemi di comando devono resistere a influssi esterni intenzionali o meno, compresi tentativi deliberati ragionevolmente prevedibili da parte di terzi che generano situazioni pericolose;
  • per dimostrare la conformità della macchina alle autorità nazionali competenti deve essere tenuta traccia per cinque anni delle versioni del software di sicurezza caricato sulla macchina.


Aspetti correlati alla sicurezza informatica delle macchine: la valutazione dei rischi e le minacce informatiche

Tutti i sistemi informatici sono vulnerabili, l’invulnerabilità è un’illusione e un obiettivo irraggiungibile; la sicurezza informatica non vuole rendere un sistema invulnerabile ma piuttosto gestire i rischi, riducendoli a un livello tollerabile.

Le minacce informatiche alle macchine sono in costante aumento e al momento sono presenti numerose criticità, tra cui:

  • mancata percezione del rischio: spesso le piccole-medie imprese non pensano di poter essere potenziali vittime;
  • vulnerabilità generate dall’uso combinato di oggetti: oggetti che singolarmente possono essere considerati sicuri possono non esserlo più se connessi con altri oggetti;
  • vulnerabilità generate dalla connessione in rete: sistemi molto sicuri e protetti possono essere “attaccati indirettamente” attaccando sistemi più deboli connessi alla stessa rete.
  • vulnerabilità generate dalla complessità della rete: in rete sono connessi diversi sistemi complessi progettati da differenti entità e in modo diverso, le cui interazioni non sono sempre prevedibili;
  • basso livello di sicurezza: molti sistemi informatici industriali sono spesso soggetti a malware generici e non mirati a causa del basso livello di sicurezza.

Conseguenze degli attacchi informatici alle macchine

Attacchi informatici ad una macchina possono avere potenziali conseguenze molto varie, tra cui, ad esempio:

  • furto di dati della macchina, ad esempio “ricette” dei prodotti in lavorazione;
  • interruzioni del funzionamento della macchina;
  • malfunzionamenti della macchina che possono compromettere la sua capacità di realizzare correttamente le lavorazioni;
  • mascheramento di anomalie della macchina, ad esempio cancellazione o falsificazione di messaggi di errore e allarmi;
  • disabilitazione di segnalazioni di sicurezza per l’operatore, ad esempio il preavviso acustico dell’avvio della macchina;
  • potenziali comportamenti pericolosi, ad esempio se vengono disabilitate misure di sicurezza o modificati parametri di funzionamento quali, per esempio:
    • incremento delle velocità di movimento

Misure di protezione contro gli attacchi informatici

I metodi di attacco informatico evolvono in continuazione, quindi non è possibile per il fabbricante della macchina assicurare che non sia vulnerabile solamente per mezzo delle misure di cui la macchina è dotata al momento della sua messa in servizio.

Le misure di protezione contro gli attacchi informatici della macchina devono, quindi, evolvere per tutto il ciclo di vita della macchina e devono comprendere componenti hardware e software.

Le macchine sono sempre più esposte alla possibilità di attacchi informatici in quanto:

  • sono dotate di equipaggiamenti elettronici programmabili, spesso computer;
  • sono collegate alla rete di comunicazione aziendale;
  • possono essere connesse a reti di comunicazione anche all’esterno dell’azienda;
  • possono avere la possibilità di essere controllate da remoto.

Fig 1- Relazione tra la sicurezza per le persone e la sicurezza informatica (figura 3 del rapporto tecnico UNI CEN ISO/TR 22100-4:2021)

Relazione tra la sicurezza per le persone e la sicurezza informatica (figura 3 del rapporto tecnico UNI CEN ISO/TR 22100-4:2021)

Gestione dei rischi di attacchi informatici alle macchine: le norme

Ad oggi i documenti di riferimento per i fabbricanti di macchine riguardanti la sicurezza informatica delle macchine sono il rapporto tecnico UNI CEN ISO/TR 22100-4:2021 e la specifica tecnica CEI CLC/IEC/TS 63074:2024. 

In particolare, il rapporto tecnico UNI CEN ISO/TR 22100-4:2021 fornisce indicazioni ai fabbricanti di macchine per identificare e affrontare le minacce alla sicurezza informatica che potrebbero influenzare la sicurezza delle macchine. Il documento fornisce una guida, ma non specifiche dettagliate su come affrontare gli aspetti di sicurezza informatica che potrebbero influenzare la sicurezza delle macchine.

Altri documenti di riferimento di portata più generale, non specifici per le macchine, sono le norme della serie CEI EN IEC 62443 relative alla sicurezza per sistemi di automazione e controllo industriale.

La valutazione dei rischi e la mitigazione del rischio

La valutazione del rischio per una macchina secondo la norma UNI EN ISO 12100:2010 deve essere effettuata prima di qualsiasi considerazione relativa alla sicurezza informatica.

Le risultanti misure di progettazione intrinsecamente sicure e misure di salvaguardia e riduzione del rischio di una macchina dovrebbe quindi essere analizzate rispetto alle possibili vulnerabilità contro le minacce alla sicurezza informatica.

L’obiettivo è mitigare il più possibile i rischi correlati alla sicurezza informatica delle macchine; il termine paragonabile a “mitigazione del rischio” per quanto riguarda la sicurezza informatica è il termine “riduzione del rischio” utilizzato nella sicurezza per le persone.

Si tenga presente che in inglese vengono usati due termini diversi per la sicurezza informatica (“security”) e per la sicurezza per le persone (“safety”), tradotti entrambi in italiano con la parola “sicurezza”.

Nella valutazione dei rischi relativi alla sicurezza informatica è necessario tenere in considerazione che l’accesso non autorizzato ad un sistema informatico può anche comportare conseguenze non volute dall’attaccante. Ad esempio, la disabilitazione degli ingressi di un equipaggiamento elettronico programmabile potrebbe portare a ignorare il cambio di stato di dispositivi di interblocco di ripari mobili, anche se ciò non era l’intenzione dell’attaccante.

In generale, le potenziali risposte ai rischi per la sicurezza informatica dovrebbero applicare la seguente gerarchia:

  • eliminare il rischio per la sicurezza informatica in fase di progettazione (evitare le vulnerabilità);
  • mitigare il rischio per la sicurezza mediante misure di riduzione del rischio (limitare le vulnerabilità);
  • fornire informazioni sul rischio residuo per la sicurezza informatica e sulle misure che devono essere adottate dall’utilizzatore.

Misure aggiuntive potrebbero essere adeguate funzioni di controllo legate alla sicurezza per mitigare le conseguenze di una minaccia, ad esempio monitoraggio sicuro dei valori limite.

Le minacce e le vulnerabilità della sicurezza informatica richiedono la cooperazione e il coordinamento tra i fornitori di componenti, il fabbricante della macchina, l’eventuale integratore di sistema e l’utilizzatore. Nessuna parte può assumere che un’altra parte sia totalmente responsabile della sicurezza informatica. Allo stesso tempo, nessuna delle parti ha a disposizione tutte le informazioni necessarie per affrontare efficacemente le minacce e le vulnerabilità della sicurezza informatica durante le fasi del ciclo di vita della macchina.

Parte della valutazione dovrebbe includere la comunicazione alle altre parti delle minacce e delle vulnerabilità che non possono affrontare completamente da sole o che hanno implicazioni per le altre parti. A seconda degli accordi contrattuali tra le parti, l’attribuzione dei ruoli alle singole parti potrebbe essere diversa.

Per mitigare i rischi correlati alla sicurezza informatica i fabbricanti di macchine dovrebbero selezionare i componenti appropriati (hardware e software) in modo che le parti della macchina e i componenti relativi alla sicurezza (ad esempio sistemi di controllo, sensori, attuatori) che possono essere obiettivi di minacce informatiche abbiano funzionalità allo stato dell’arte, in grado di minimizzare la loro vulnerabilità rispetto a quelle possibili minacce.

Inoltre, in fase di progettazione, il fabbricante della macchina dovrebbe osservare principi e misure di base per ridurre al minimo la vulnerabilità delle parti relative alla sicurezza dell’intera macchina in relazione alle minacce informatiche.

Infine, le istruzioni per l’uso della macchina devono contenere indicazioni e raccomandazioni adeguate su come affrontare i problemi di sicurezza informatica durante l’uso della macchina; a questo proposito, la norma UNI EN ISO 20607:2019 (al punto 4.11) fa esplicito riferimento al rapporto tecnico UNI CEN ISO/TR 22100-4:2021 per quanto riguarda le informazioni riguardanti la sicurezza informatica delle macchine.

Corso specialistico sulla cybersecurity per il regolamento macchine

Quadra ha progettato un corso  per fare un quadro delle disposizioni legislative europee riguardanti la sicurezza informatica delle macchine e dei fabbricanti di macchine.
Lo scopo del corso è analizzare i requisiti sulla sicurezza informatica delle macchine e dei prodotti correlati contenuti nel regolamento (UE) 2023/1230 ed i riferimenti normativi pertinenti. 

Il corso con titolo “La sicurezza informatica per i fabbricanti di macchine” tratta dei seguenti argomenti:

  • Regolamento (UE) 2024/2847 relativo a requisiti orizzontali di cibersicurezza per i prodotti con elementi digitali (regolamento sulla ciberresilienza o cyber resilience act)
  • Requisiti essenziali di sicurezza e di tutela della salute del regolamento (UE) 2023/1230 (regolamento macchine) relativi alla sicurezza informatica
  • La normazione sulla sicurezza informatica delle macchine
  • Informazioni nelle istruzioni per l’uso relative alla sicurezza informatica
  • Direttiva (UE) 2022/2555 relativa a misure per un livello comune elevato di cibersicurezza nell’Unione (direttiva NIS 2)
  • Cenni al progetto di norma FprEN 50742:2026 protezione contro l’alterazione

Il calendario ed i costi dei nostri corsi interaziendali è disponibile alla pagina SCOPRI I NOSTRI CORSI.

Quadra può assistere i fabbricanti di macchine per soddisfare gli adempimenti relativi alla sicurezza informatica con i seguenti servizi:

1

analisi del sistema informatico della macchina rispetto ai requisiti essenziali di sicurezza e di tutela della salute 1.1.9 e 1.2.1 (lettere a ed f) del regolamento macchine (UE) 2023/1230;

2

analisi del sistema informatico della macchina rispetto ai requisiti di cibersicurezza del regolamento (UE) 2024/2847 Cyber Resilience Act;

3

redazione della documentazione tecnica sulla sicurezza informatica ai sensi dei requisiti essenziali di sicurezza e di tutela della salute 1.1.9 e 1.2.1, lettere a) ed f), del regolamento macchine (UE) 2023/1230 comprendente la valutazione dei rischi di sicurezza informatica;

4

redazione della documentazione tecnica sulla sicurezza informatica ai sensi del regolamento (UE) 2024/2847 Cyber Resilience Act, comprendente la valutazione dei rischi di cibersicurezza;

5

definizione delle procedure per la gestione delle vulnerabilità e della politica di divulgazione coordinata delle vulnerabilità ai sensi del regolamento (UE) 2024/2847;

6

integrazione del manuale di istruzioni della macchina con le parti relative alla sicurezza informatica.

Cybersecurity delle macchine industriali Leggi tutto »

Il regolamento (UE) 2024/2847 sulla cibersicurezza per i prodotti con elementi digitali (Cyber Resilience Act) e la direttiva (UE) 2022/2555 (NIS 2)

Sulla Gazzetta ufficiale dell’Unione europea del 20 novembre 2024 è stato pubblicato il regolamento (UE) 2024/2847 sulla cibersicurezza per i prodotti con elementi digitali (il cosiddetto Cyber Resilience Act).

Campo di applicabilità

Il regolamento si applica ai prodotti con elementi digitali messi a disposizione sul mercato la cui finalità prevista o il cui utilizzo, ragionevolmente prevedibile, includa una connessione dati logica, o fisica, diretta o indiretta ad un dispositivo o a una rete. Esso stabilisce che:

  • i prodotti con elementi digitali devono soddisfare i requisiti di cibersicurezza relativi alle proprietà dei prodotti con elementi digitali (contenuti nella parte I dell’allegato I del regolamento);
  • i fabbricanti devono mettere in atto processi per la gestione delle vulnerabilità (descritti nella parte II dell’allegato I del regolamento).

Il regolamento (UE) 2024/2847 si applica anche alle macchine, ai prodotti correlati ed alle quasi-macchine che rientrano nel campo di applicazione del regolamento (UE) 2023/1230 e che sono dotati di elementi digitali.

Anche i prodotti con elementi digitali che sono stati sottoposti ad una “modifica sostanziale”, ovvero ad una modifica che incide sulla conformità del prodotto ai requisiti essenziali di cibersicurezza, o che comporta una modifica della finalità prevista del prodotto, rientrano nel campo di applicazione del regolamento ed il soggetto, che ha apportato tale modifica, è considerato il fabbricante del prodotto modificato.

I prodotti con elementi digitali che rientrano nel campo di applicazione del regolamento possono essere hardware o software, o una combinazione dei due.

Nel campo di applicazione del regolamento sono compresi i prodotti con elementi digitali importanti (elencati nell’allegato III del regolamento) ed i prodotti con elementi digitali critici (descritti nell’allegato IV del regolamento).

Per tutti i prodotti con elementi digitali le procedure di valutazione della conformità sono descritte nell’articolo 32 del regolamento.

Procedure di valutazione della conformità previste dall’articolo 32 del regolamento (UE) 2024/2847

Operatori economici coinvolti

Come per gli altri regolamenti e le altre direttive di prodotto, il regolamento (UE) 2024/2847 stabilisce gli obblighi per i vari operatori economici, ovvero fabbricanti, rappresentanti autorizzati, importatori e distributori.

In particolare, i fabbricanti devono determinare un periodo di assistenza per il prodotto con elementi digitali, durante il quale garantiscono la gestione efficace delle vulnerabilità del prodotto.

I fabbricanti hanno anche obblighi di segnalazione delle vulnerabilità attivamente sfruttate e degli incidenti gravi che abbiano un impatto sulla sicurezza del prodotto di cui vengono a conoscenza.

Marcatura e documentazione del prodotto con elementi digitali

I prodotti con elementi digitali rientranti nel campo di applicazione del regolamento (UE) 2024/2847, quindi anche le macchine, devono essere marcati CE e devono essere accompagnati da:

  • una dichiarazione di conformità UE, completa o in versione semplificata (allegato V e allegato VI del regolamento);
  • informazioni e istruzioni per l’utilizzatore, in forma cartacea o elettronica (allegato II del regolamento).

Per i prodotti con elementi digitali deve essere redatta la documentazione tecnica prevista dall’allegato VII del regolamento.

Obblighi di segnalazione dei fabbricanti in accordo al CRA: Art. 14

L’articolo 14 del regolamento (UE) 2024/2847 si applica, però, già a partire dall’11 settembre 2026. Questo articolo richiede che i fabbricanti notifichino simultaneamente all’ENISA ed al CSIRT, designato come coordinatore dello Stato membro, in cui hanno lo stabilimento principale nell’Unione europea:

  • qualsiasi vulnerabilità attivamente sfruttata contenuta nel prodotto con elementi digitali di cui vengono a conoscenza;
  • qualsiasi incidente grave che abbia un impatto sulla sicurezza del prodotto di cui vengono a conoscenza.

Segnalazioni CRA

Le segnalazioni devono avvenire tramite la piattaforma unica di segnalazione, istituita a norma dell’articolo 16 del regolamento (UE) 2024/2847, e devono essere costituite da:

  • una notifica di preallarme entro 24 ore dal momento in cui il fabbricante ne è venuto a conoscenza;
  • una notifica delle vulnerabilità, o dell’incidente, entro 72 ore dal momento in cui il fabbricante ne è venuto a conoscenza;
  • una relazione finale:
  • entro 14 giorni dalla messa a disposizione di una misura correttiva, o di attenuazione, della vulnerabilità attivamente sfruttata;
  • entro un mese dalla trasmissione della notifica di incidente.

Gli obblighi di segnalazione dei fabbricanti si applicano a tutti i prodotti con elementi digitali che rientrano nell’ambito di applicazione del regolamento (UE) 2024/2847 e che sono stati immessi sul mercato prima dell’11 dicembre 2027, ovvero ai prodotti che sono stati immessi sul mercato in passato.

I fabbricanti devono, prima dell’11 settembre 2026, strutturarsi in modo da essere in grado di soddisfare quanto stabilito dall’articolo 14 del regolamento (UE) 2024/2847.

Sanzioni

Le sanzioni per le violazioni dei requisiti del regolamento (UE) 2024/2847 vengono stabilite dagli Stati membri.

Le sanzioni, stabilite dall’articolo 64 del regolamento (UE) 2024/2847, per il mancato rispetto degli obblighi di segnalazione dei fabbricanti arrivano fino a € 15.000.000 o fino al 2,5% del fatturato mondiale totale annuo dell’esercizio precedente, se superiore.

Data di applicazione

Il regolamento (UE) 2024/2847 si applica a partire dall’11 dicembre 2027, mentre l’articolo 14, riguardante gli obblighi di segnalazione dei fabbricanti, si applica a decorrere dall’11 settembre 2026.

Direttiva (UE) 2022/2555 (direttiva NIS 2)

La direttiva (UE) 2022/2555 si applica a soggetti pubblici e privati che prestano i loro servizi o svolgono le loro attività all’interno dell’Unione europea:

  • delle tipologie di cui all’allegato I (settori ad alta criticità) o all’allegato II (altri settori critici) che sono considerati medie imprese, ovvero che occupano meno di 250 persone, il cui fatturato annuo non supera i 50 milioni di euro oppure il cui totale di bilancio annuo non supera i 43 milioni di euro;
  • di qualsiasi tipologia che superano i limiti sopra indicati per le medie imprese.

L’allegato II della direttiva (UE) 2022/2555 comprende al punto 5, lettera d) la fabbricazione di macchinari e apparecchiature non classificate altrove.

I soggetti che rientrano nel campo di applicazione della direttiva (UE) 2022/2555 devono adottare misure tecniche, operative e organizzative per la gestione dei rischi di cibersicurezza e devono segnalare gli incidenti significativi di cui sono venuti a conoscenza.

Le sanzioni per le violazioni dei requisiti della direttiva (UE) 2022/2555 possono arrivare fino a 10 milioni di euro o fino al 2% del totale del fatturato mondiale annuo dell’esercizio precedente dell’impresa cui il soggetto appartiene.

Il regolamento (UE) 2024/2847 sulla cibersicurezza per i prodotti con elementi digitali (Cyber Resilience Act) e la direttiva (UE) 2022/2555 (NIS 2) Leggi tutto »

Azionamento di elementi pericolosi con dispositivi di protezione inibiti a velocità lenta

Qualora sia necessario far funzionare elementi delle macchine con dispositivi di protezione disabilitati — ad esempio per messa a punto o regolazione della macchina — la direttiva 2006/42/CE  e il regolamento (UE) 2023/1230 al requisito essenziale di sicurezza e di salute 1.2.5 (allegato I e III) prescrive:

Se per alcune operazioni la macchina deve poter funzionare con un riparo spostato o rimosso e/o con il dispositivo di protezione neutralizzato, il selettore del modo di comando o di funzionamento deve simultaneamente:

  • escludere tutti gli altri modi di comando o di funzionamento,
  • autorizzare l’attivazione delle funzioni pericolose soltanto mediante dispositivi di comando che necessitano di un’azione continuata,
  • autorizzare l’attivazione delle funzioni pericolose soltanto in condizioni di minor rischio, evitando i pericoli derivanti dal succedersi delle sequenze,
  • impedire qualsiasi attivazione delle funzioni pericolose mediante un’azione volontaria o involontaria sui sensori della macchina.

Se queste quattro condizioni non possono essere soddisfatte simultaneamente, il selettore del modo di comando o di funzionamento deve attivare altre misure di protezione progettate e costruite per garantire una zona di intervento sicura. …

Azionamento di elementi pericolosi con dispositivi di protezione inibiti a velocità lenta Leggi tutto »

MARCATURA ce protezioni perimetrali

norme armonizzate sicurezza macchine

Le macchine sono soggette a disposizioni legislative che devono essere obbligatoriamente applicate essendo cogenti.
Le disposizioni legislative, e in particolare il regolamento macchine e la direttiva macchine, contengono delle prescrizioni cui le macchine devono attenersi, ma non forniscono in generale indicazioni su come queste prescrizioni debbano essere rispettate; in sostanza, dicono “cosa” deve essere fatto, ma non “come”.
Il fabbricante e, nello specifico, il progettista della macchina, è libero di scegliere le modalità che ritiene migliori per la realizzazione della macchina in modo che soddisfi i requisiti legislativi ad essa applicabili.
Questa autonomia di scelta comporta, però, alcune problematiche, sia per i fabbricanti che per gli organi di controllo:

  • innanzitutto, i progettisti non hanno fonti di ispirazione per la definizione delle misure di protezione delle macchine;
  • nel processo della valutazione dei rischi è difficile determinare quando fermarsi, ovvero stabilire se le soluzioni adottate siano sufficienti oppure no.

Le norme: cosa sono?

Le norme sono documenti emessi da organismi di diritto privato, nazionali o sovranazionali, allo scopo di definire determinate caratteristiche dei prodotti che ne consentano un’uniformazione sotto vari punti di vista (dimensionale, prestazionale, di sicurezza, ecc.).
Questi documenti possono, quindi, essere utilizzati dai fabbricanti per avere indicazioni su possibili modalità da utilizzare per proteggere le macchine e ridurne i rischi a livelli accettabili; le norme definiscono un “livello comune” di sicurezza che consente ai fabbricanti di orientarsi nel determinare se le misure adottate siano sufficienti o meno.
È però importante sottolineare la volontarietà dell’applicazione delle norme; questi documenti sono infatti “un’opportunità” che il progettista ha per aiutarsi nella scelta delle migliori soluzioni per la protezione delle macchine, ma non costituiscono in alcun modo un “vincolo” che possa limitare in qualsiasi modo la libera progettazione della macchina.
Le norme assumono carattere vincolante solamente quando:

  • sono richiamate da disposizioni legislative, diventandone parte integrante e assumendo quindi valenza cogente; è un caso raro e sicuramente non è il caso del regolamento macchine e della direttiva macchine, che non citano o richiamano nessuna norma;
  • sono contenute in un contratto tra le parti, nel qual caso diventano obbligatorie come qualsiasi altro requisito contrattuale (come, per esempio, caratteristiche prestazionali del prodotto, tempi e luoghi di consegna, ecc.); è chiaro che, se esiste un accordo tra fabbricante e acquirente liberamente accettato dal primo, questi sarà tenuto a rispettarlo;
  • il fabbricante stesso asserisce di rispettarle; una norma citata in qualsiasi documento da esso redatto — per esempio, materiale pubblicitario, istruzioni per l’uso, dichiarazione di conformità — diventa vincolante dal momento che il fabbricante la dichiara come una “caratteristica” della macchina; a tale proposito, è anche bene prestare attenzione a non fornire indicazioni che possono essere fuorvianti, per esempio citando una norma senza alcuna altra specificazione quando, in realtà, se ne è utilizzata solamente una parte: in questo caso, è necessario dettagliare chiaramente quali parti della norma vengono applicate e rispettate.

Come normalmente indicato nello scopo e campo di applicazione delle norme, le stesse si applicano ai prodotti realizzati dopo la loro pubblicazione; non vi è alcun obbligo[1] da parte del costruttore di rendere conforme alle prescrizioni di una determinata norma un prodotto fabbricato in data antecedente alla sua pubblicazione.
[1]     Ciò è vero, a maggior ragione, anche in considerazione del fatto che in ogni caso l’applicazione di una norma tecnica a un prodotto è sempre un atto volontario per quanto detto sopra.

Tipologia di norme

Le norme che riguardano le macchine si dividono in:

  • norme di tipo A (norme generali di sicurezza): contengono i concetti fondamentali, i principi di progettazione e gli aspetti generali applicabili a tutte le macchine (per esempio, UNI EN ISO 12100:2010);
  • norme di tipo B (norme di sicurezza comuni a gruppi): trattano un aspetto della sicurezza o un tipo di dispositivo di sicurezza, applicabili a numerosi tipi di macchine, che a sua volta si distinguono in:
    • norme di tipo B1, che riguardano aspetti particolari della sicurezza, quali distanze di sicurezza, temperature delle superfici raggiungibili, rumore (per esempio, UNI EN ISO 13857:2020);
    • norme di tipo B2, che riguardano dispositivi di sicurezza, quali comandi a due mani, dispositivi di interblocco, dispositivi sensibili alla pressione, ripari (per esempio, UNI EN ISO 13850:2015);
  • norme di tipo C (norme di sicurezza per macchine): contengono i requisiti di sicurezza di dettaglio per una macchina o per un gruppo di macchine particolari (per esempio, UNI EN 415-7:2008).

Se esiste quindi una norma di tipo C applicabile alla specifica macchina, il fabbricante ha indicazioni particolareggiate sulle possibili soluzioni da adottare per garantire la sicurezza della macchina stessa.
Se invece non esistono norme di tipo C riferibili alla specifica macchina è sempre possibile utilizzare diverse norme di tipo B che coprano i vari aspetti di sicurezza relativi alla macchina, oppure i dispositivi che si intende utilizzare per la sua protezione.
Si noti che, essendo riferita ad una specifica tipologia di macchine, quando una norma di tipo C fornisce prescrizioni che derogano da quanto stabilito da una norma di tipo B, la norma di tipo C ha la precedenza.

Norme armonizzate: cosa si intende?

Una categoria speciale di norme sono le «norme armonizzate» definite come (articolo 2, direttiva 2006/42/CE):
specifica tecnica adottata da un organismo di normalizzazione, ovvero il Comitato europeo di normalizzazione (CEN), il Comitato europeo di normalizzazione elettrotecnica (Cenelec) o l’Istituto europeo per le norme di telecomunicazione (ETSI), nel quadro di un mandato rilasciato dalla Commissione conformemente alle procedure istituite dalla direttiva 98/34/CE, che prevede una procedura d’informazione nel settore delle norme e delle regolamentazioni tecniche e delle regole relative ai servizi della società dell’informazione e non avente carattere vincolante.
Le norme armonizzate sono, quindi, una particolare categoria di norme emesse da organismi di normazione europei a seguito di una richiesta formale da parte della Commissione europea; esse stabiliscono uno standard valido in tutto il territorio europeo e quindi nell’ambito di applicazione delle direttive.
L’avere norme europee condivise da tutti gli stati membri permette di realizzare prodotti uniformi in tutto il territorio dell’Unione, contribuendo così al libero scambio di merci; l’esistenza di norme tecniche differenti nei vari stati può costituire, infatti, un ostacolo alla libera circolazione dei prodotti, in quanto, pur non essendo cogenti, possono essere utilizzate nelle transazioni commerciali e spesso costituiscono, di fatto, uno standard di riferimento molto diffuso.

L’importanza delle norme armonizzate è poi legata alla “presunzione di conformità” che esse assicurano:
“Le macchine costruite in conformità di una norma armonizzata, il cui riferimento è stato pubblicato nella Gazzetta ufficiale dell’Unione europea, sono presunte conformi ai requisiti essenziali di sicurezza e di tutela della salute coperti da tale norma armonizzata.“
Si tenga però presente che l’applicazione di una norma armonizzata facilita il fabbricante nella scelta delle misure di sicurezza da adottare sulle macchine, ma non lo dispensa dall’eseguire una valutazione dei rischi.

norme armonizzate sicurezza macchine Leggi tutto »

Errori del software di sicurezza delle macchine: come evitarli?

Le funzioni di sicurezza delle macchine sono sempre più frequentemente controllate da equipaggiamenti programmabili; quindi il funzionamento sicuro è legato alla correttezza del software, elemento essenziale per evitare comportamenti pericolosi delle macchine.
Essendo il software caratterizzato dalla presenza di guasti sistematici — e non casuali — l’unica misura attuabile per limitare l’eventualità che il software (sia applicativo che di sistema), che controlla funzioni di sicurezza, provochi comportamenti pericolosi della macchina è evitare, per quanto possibile, l’introduzione di errori durante le fasi di sviluppo del software (incluse revisioni e correzioni).
Uno degli elementi più critici è la compresenza di software che svolge funzioni di sicurezza e di software necessario al normale funzionamento della macchina.

La norma UNI EN ISO 13849-1:2023 prescrive che le parti di software che non svolgono funzioni di sicurezza non influenzino in modo negativo quelle che controllano circuiti di comando che devono raggiungere un livello di prestazione richiesto.

Più in generale il software dedicato a funzioni di sicurezza che devono raggiungere un livello di prestazione richiesto minore non deve influire su parti del software di funzioni per le quali il livello di prestazione richiesto è più alto.

Tale rischio è maggiore per i PLC integrati che controllano il normale funzionamento della macchina e che svolgono anche funzioni di sicurezza, in quanto in questo caso diverse parti del software (sicuro e non) convivono sullo stesso equipaggiamento programmabile.

Un caso che capita di riscontrare, nel software di controllo delle macchine, è l’utilizzo di variabili non sicure in rami di software che svolgono funzioni di sicurezza.

A seconda di come — e dove — vengono usate queste variabili, potrebbe essere che, intere sezioni di software, non vengano eseguite e — di conseguenza — le funzioni che controllano, ad esempio il monitoraggio di una pressione o una temperatura, non siano attive.

Anche se gli strumenti di programmazione normalmente evidenziano gli elementi del software sicuri e quelli funzionali, essi non impediscono (e non possono impedire) che parti del software non sicuro siano introdotte nelle sezioni che svolgono funzioni di sicurezza.

Infatti è spesso necessario, ad esempio, che uno stesso attuatore sia arrestato sia come parte del normale ciclo di lavoro della macchina, che per ragioni di sicurezza (ad esempio a seguito dell’apertura di un riparo mobile interbloccato).

È quindi essenziale eseguire attività di verifica della corretta scrittura del software — come prescritto dal §7.1 della norma UNI EN ISO 13849-1:2023 — tese ad individuare errori che possano compromettere il funzionamento sicuro della macchina.

Infatti le criticità insite in una scrittura non corretta del software non si manifesterebbero durante il normale funzionamento della macchina o nel corso di collaudi funzionali.
Ad esempio, una variabile non sicura non compromette il corretto funzionamento della macchina finché il PLC funziona regolarmente: in caso di guasto o di condizioni anomale, però, tale variabile potrebbe assumere valori non desiderati e causare comportamenti pericolosi della macchina.
Dunque è fondamentale che venga effettuata anche una validazione del software esaustiva, che simuli anche condizioni anomale e di guasto, in modo da evidenziare eventuali comportamenti non sicuri dei circuiti di comando della macchina.
In mancanza di queste attività, gli errori presenti nei software sono difficili da scovare in quanto “nascosti” all’interno del codice; la complessità del comportamento di un equipaggiamento programmabile lo rende decisamente più critico rispetto a circuiti cablati, analizzabili con maggiore semplicità.

Se vuoi approfondire l’argomento software di sicurezza, ti consiglio di partecipare a questo corso:

Errori del software di sicurezza delle macchine: come evitarli? Leggi tutto »

Modifiche ai circuiti di comando di macchine già in uso: quali norme usare?

Nell’esecuzione di interventi su circuiti di comando aventi funzioni di sicurezza di macchine già in uso, si presenta la questione di quali norme tecniche usare come riferimento per garantire la sicurezza.

Le norme di riferimento, per la progettazione e realizzazione dei circuiti di comando aventi funzioni di sicurezza, sono:

  • UNI EN 954-1 (dicembre 1998): Sicurezza del macchinario – Parti dei sistemi di comando legate alla sicurezza – Principi generali per la progettazione
  • UNI EN ISO 13849-1 (agosto 2023): Sicurezza del macchinario – Parti dei sistemi di comando legate alla sicurezza – Parte 1: Principi generali per la progettazione
  • UNI EN ISO 13849-2 (marzo 2013): Sicurezza del macchinario – Parti dei sistemi di comando legate alla sicurezza – Parte 2: Validazione
  • CEI EN 62061 (febbraio 2022): Sicurezza del macchinario – Sicurezza funzionale dei sistemi di comando e controllo elettrici, elettronici ed elettronici programmabili correlati alla sicurezza

Con la “Comunicazione della Commissione nell’ambito dell’applicazione della direttiva 2006/42/CE del Parlamento europeo e del Consiglio, relativa alle macchine e che modifica la direttiva 95/16/CE (rifusione) 2009/C 321/09”, pubblicata sulla Gazzetta ufficiale dell’Unione europea C 321 del 29/12/2009, è stata prolungata la data di cessazione della presunzione di conformità della norma UNI EN 954-1:1998 (inizialmente prevista per il 28/12/2009) al 31/12/2011.

In caso di modifiche ai circuiti di comando che svolgono funzioni di sicurezza di macchine già in servizio, le norme di riferimento possono essere:

  • UNI EN 954-1:1998 per le parti dei circuiti esistenti;
  • UNI EN ISO 13849-1:2023 (oppure CEI EN 62061:2022) per le parti dei circuiti di nuova realizzazione.

In caso contrario, si ritiene possibile valutare la porzione di circuito esistente in accordo alla norma UNI EN 954-1:1998 (in termini di categorie) e la porzione di circuito di nuova realizzazione in accordo alla norma UNI EN ISO 13849-1:2023 (in termini di PL).

Ad esempio, dovendo sostituire su una macchina già in servizio il motore elettrico che aziona un elemento pericoloso (vedi Figura 1) installando un inverter dotato di funzione di Safe Torque Off (STO), si può operare come segue:

  • determinazione del livello di prestazione richiesto (PLr) per le parti di circuito di comando di nuova realizzazione (vedi Figura 2);
  • determinazione della categoria richiesta per la parte di circuito di comando esistenti;
  • stima delle categorie / PL raggiunti

Figura 2 – Determinazione del PLr

S Gravità della lesione
S1 Leggera (lesione generalmente reversibile)
S2 Grave (lesione generalmente irreversibile o morte)
F Frequenza e/o esposizione al pericolo
F1 Da rara a infrequente e/o tempo di esposizione breve
F2 Da frequente a continua e/o tempo di esposizione lungo
P Possibilità di evitare il pericolo o limitare il danno
P1 Possibile in determinate condizioni
P2 Scarsamente possibile

[fl_builder_insert_layout id=”4656″ type=”fl-builder-template”]

Modifiche ai circuiti di comando di macchine già in uso: quali norme usare? Leggi tutto »

Le specifiche delle funzioni di sicurezza dei macchinari

L’applicazione della norma UNI EN ISO 13849-1:2023 non si esaurisce con la stima del PL; la stima del PL deve sempre essere preceduta dalla redazione delle specifiche delle funzioni di sicurezza.
Tali specifiche devono dettagliare il comportamento della funzione di sicurezza e il PLr (livello di prestazione richiesto) che tali funzioni dovranno raggiungere.
La redazione di tali specifiche è tanto più importante nel caso in cui la funzione di sicurezza includa dei dispositivi programmabili (ad esempio PLC di sicurezza o moduli di sicurezza configurabili); una specifica errata o comunque poco dettagliata potrebbe determinare l’introduzione di errori nella funzione di sicurezza.

Quadra è in grado di assistere il fabbricante in tutte le attività richieste dalle norme UNI EN ISO 13849-1:2023 e UNI EN ISO 13849-2:2013:

  • predisposizione delle specifiche delle funzioni di sicurezza (inclusa la determinazione del PLr);
  • stima del PL mediante il software SISTEMA;
  • verifica del software di sicurezza (SRASW);
  • validazione.

In particolare, Quadra può assistere il fabbricante nella esecuzione dell’analisi e valutazione dei rischi e quindi nella definizione delle specifiche delle funzioni di sicurezza; tali documenti saranno predisposti in modo tale che possano essere facilmente utilizzati dai progettisti (elettrici, pneumatici, oleoidraulici) e dai programmatori per realizzare le funzioni di sicurezza.

Hai un dubbio, un problema o una domanda?

Parlane con noi e ci impegneremo per darti una risposta utile e puntuale. CONTATTACI ORA

Le specifiche delle funzioni di sicurezza dei macchinari Leggi tutto »

MARCATURA ce protezioni perimetrali

I ripari delle macchine devono essere marcati CE?

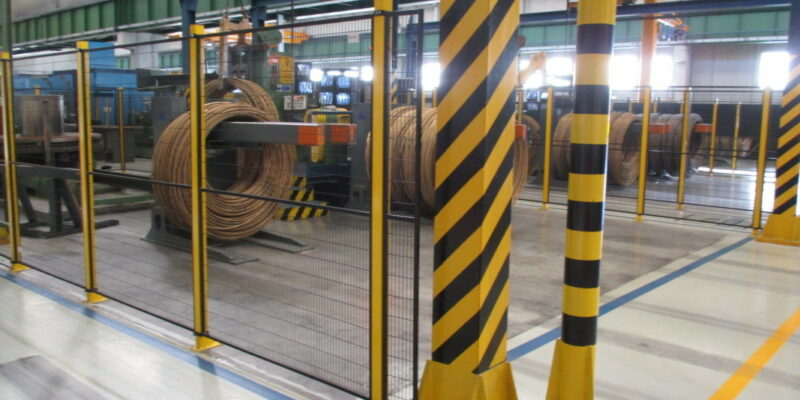
Sempre più frequentemente i fabbricanti di macchine acquistano le protezioni perimetrali da aziende specializzate nella loro produzione.
L’allegato III, parte A, lettera f) del regolamento (UE) 2023/1230 definisce “riparo”:

Elemento di una macchina o di un prodotto correlato utilizzato specificamente per garantire la protezione tramite una barriera materiale

Quindi le protezioni perimetrali acquistate dai fabbricanti di macchine dovranno essere marcate CE ai sensi del regolamento macchine come componenti di sicurezza?

Si ricorda che il regolamento (UE) 2023/1230 definisce “componente di sicurezza” come (articolo 2, lettera b):
Un componente fisico o digitale, compreso un software, di un prodotto rientrante nell’ambito di applicazione del presente regolamento, che è progettato o destinato ad espletare una funzione di sicurezza e che è immesso sul mercato separatamente, il cui guasto o malfunzionamento mette a repentaglio la sicurezza delle persone, ma che non è indispensabile per il funzionamento di tale prodotto, o per il quale componenti normali possono essere sostituiti per il funzionamento di tale prodotto

Rispetto alla direttiva macchine 2006/42/CE, il regolamento (UE) 2023/1230 include tra i componenti di sicurezza anche i componenti digitali, compresi i software.

La guida all’applicazione della direttiva macchine fornisce utili chiarimenti in merito:

§411 Safety fences as safety component under the Machinery Directive 2006/42/EC

[…] Taking into account the nature of a safety fence regarding its function as a safety component, the fence can in principle fulfil its protective role only as an integral whole. Regarding the meaning of the “safety function”, to be fulfilled by a safety fence, it is the manner and intention when a safety fence is placed on the market. […]

Scenario 1: Safety fences for whose design and construction the machinery manufacturer has planning responsibility

If a safety fence is constructed precisely in accordance with specifications from a machinery manufacturer for a particular machine, either by a third party or by the manufacturer itself, for example from individual safety fence components, and placed on the market together with said machine, it is not a safety component within the meaning of the Machinery Directive. The safety fence must be deemed a component or part of the machine, and is placed on the market together with the machine as a single unit. […]

Scenario 2: Safety fences for whose design and construction the fence manufacturer has planning responsibility

Safety fences which are designed, constructed and placed on the market separately as complete items by fence manufacturers shall be regarded as safety components within the meaning of the Machinery Directive and must therefore bear the CE marking, and an EC Declaration of Conformity (DoC) and user instructions (in the appropriate language) must be issued and enclosed with them. […]

Scenario 3: Individual components of safety fences and combinations of individual components without any safety function

Individual components/elements of safety fences which are supplied separately are simple components, but not safety components, because they cannot as such (that is, on their own) ensure any safety function. No CE marking shall be affixed to such components. […]

Quindi le protezioni perimetrali dovranno essere marcate CE ed accompagnate da una dichiarazione CE di conformità solamente nel caso in cui vengano immesse sul mercato separatamente; se sono incorporate in un macchina, la loro conformità ai requisiti di sicurezza e di tutela della salute è implicitamente compresa nel fatto che la macchina stessa è conforme a tali requisiti.

I ripari delle macchine devono essere marcati CE? Leggi tutto »

I componenti di sicurezza

La direttiva macchine 2006/42/CE e il regolamento (UE) 2023/1230 si applicano a:

  • macchine;
    a) attrezzature intercambiabili;
    b) componenti di sicurezza;
    c) accessori di sollevamento;
    d) catene, funi e cinghie;
    e) dispositivi amovibili di trasmissione meccanica;
  • quasi-macchine.

Componenti di sicurezza macchine industriali: la definizione

I componenti di sicurezza immessi separatamente sul mercato rientrano nel campo di applicazione della direttiva macchine e del regolamento macchine; un componente di sicurezza è per definizione:

  • progettato o destinato a espletare una funzione di sicurezza,
  • immesso sul mercato separatamente,
  • un componente il cui guasto e/o malfunzionamento, mette a repentaglio la sicurezza delle persone, e
  • non indispensabile per lo scopo per cui è stata progettata la macchina o che per tale funzione può essere sostituito con altri componenti.

Rispetto alla direttiva 2006/42/CE, il regolamento (UE) 2023/1230 include tra i componenti di sicurezza anche i componenti digitali, compresi i software.
La direttiva 2006/42/CE e il regolamento (UE) 2023/1230 si applicano solamente ai componenti di sicurezza immessi sul mercato separatamente; se il componente di sicurezza è incorporato in una macchina, la sua conformità ai requisiti di sicurezza e di tutela della salute è implicitamente compresa nel fatto che la macchina stessa è conforme a tali requisiti (e di conseguenza tutti i suoi componenti).

Quando un componente può essere definito “di sicurezza” ?

Un punto chiave è definire quando un componente può essere definito “di sicurezza”. Innanzitutto, un componente di sicurezza non contribuisce direttamente e principalmente all’espletamento della funzione della macchina, ma il suo scopo principale è quello di assicurare una misura di protezione per le persone esposte.
Inoltre, non può essere considerato di “sicurezza” un componente il cui guasto o malfunzionamento non comporta rischi per le persone esposte.
Alcuni componenti hanno un’incontrovertibile funzione di sicurezza, quali un pulsante di arresto di emergenza oppure un tappeto sensibile.

Per altri componenti, invece, l’attribuzione della funzione di sicurezza può essere più ambigua: per esempio, un microinterruttore può essere utilizzato come sensore per individuare il passaggio di un prodotto – nel qual caso svolge un ruolo nel funzionamento normale della macchina – oppure per arrestare il movimento di un elemento della macchina in caso di oltre corsa – assicurando in questo modo una funzione di sicurezza, per esempio impedendo la collisione di elementi mobili della macchina.
In questi casi, sarà quindi il costruttore del componente che gli assegna una precisa destinazione d’uso (di sicurezza o meno); componenti destinati dal costruttore a svolgere funzioni di sicurezza possono essere utilizzati anche per il normale funzionamento della macchina, mentre non è vero il contrario.

Se vuoi approfondire l’argomento, ad esempio cosa succede per i pezzi di ricambio dei componenti di sicurezza, leggi il nostro libro sull’applicazione della direttiva macchine .

Quadrasrl net -Ernesto Cappelletti - Come applicare la direttiva macchine - Cover libro

I componenti di sicurezza Leggi tutto »

Torna in alto